L'authentification double facteur (aussi appelée authentification multi facteur, ou MFA) sert à renforcer la sécurité de votre compte en exigeant, en plus de votre mot de passe de connexion, un second code. Ce code peut-être obtenu de deux manières :
par Email : vous recevez un code unique à chaque connexion
via une application d'authentification : l'application génère un TOTP (Time-based One Time Password)
Le code d'authentification est strictement confidentiel et ne doit jamais être partagé !
Configuration
Rendez-vous dans l'onglet Mon compte > Mon profil puis cliquez sur Modifier dans la section Authentification.
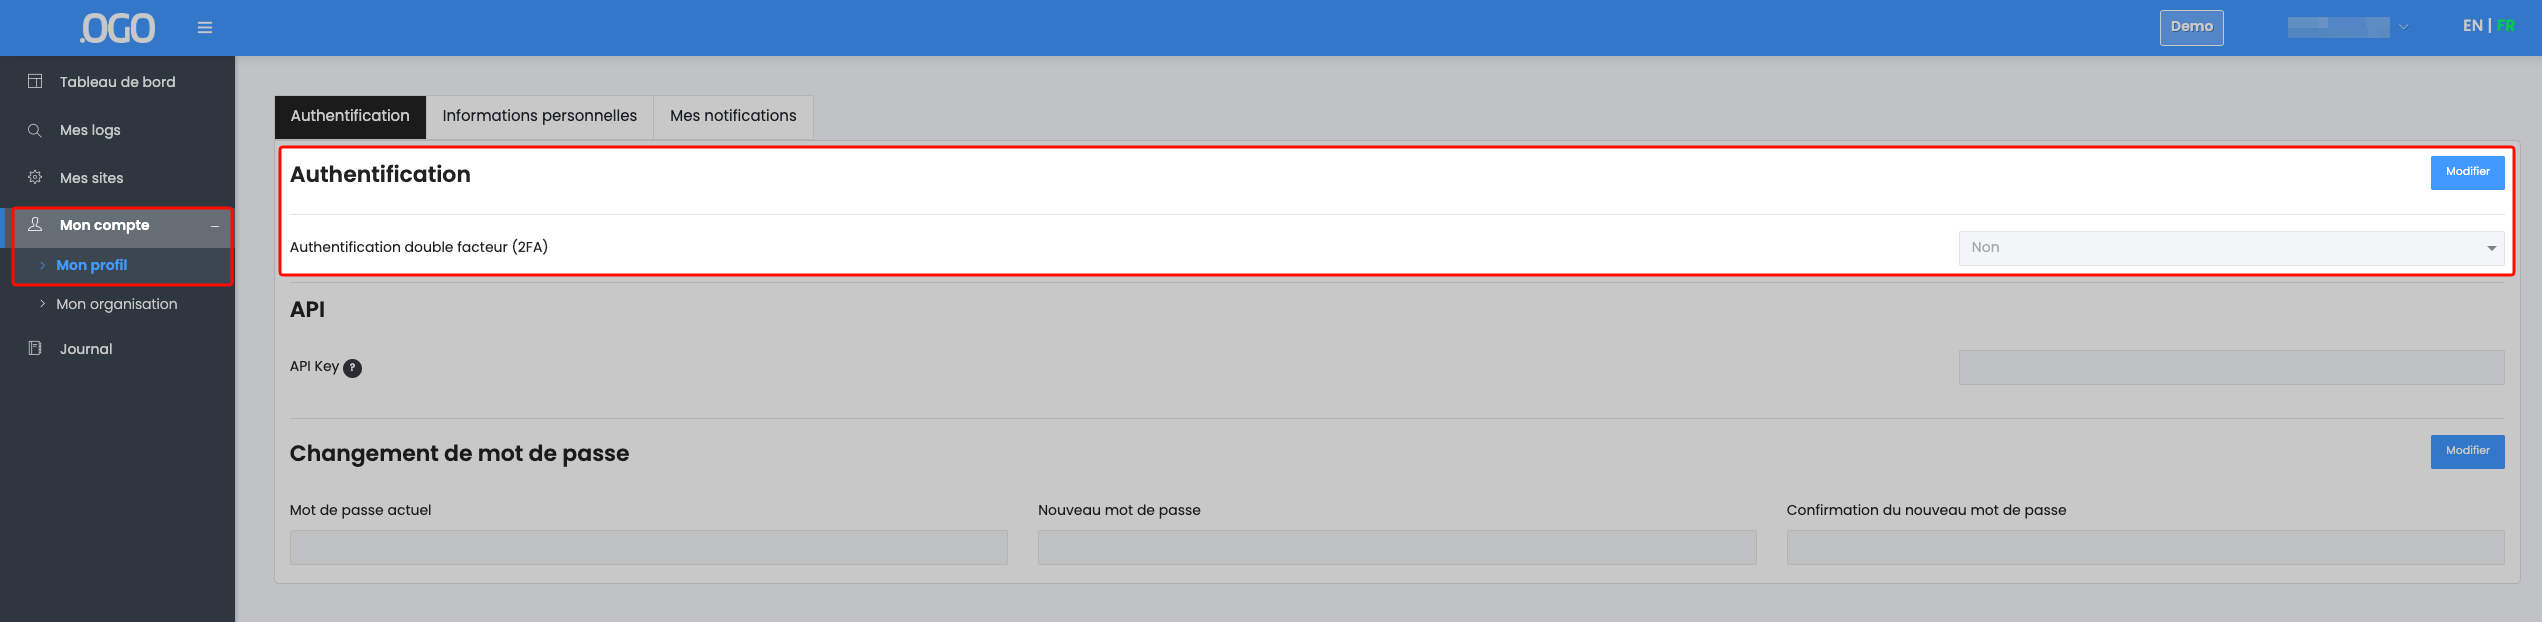
Sélectionnez ensuite la méthode de 2FA de votre choix (Email ou Application d'authentification).
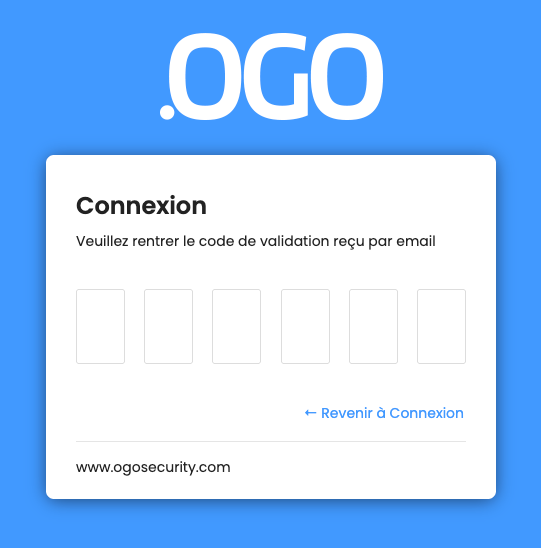
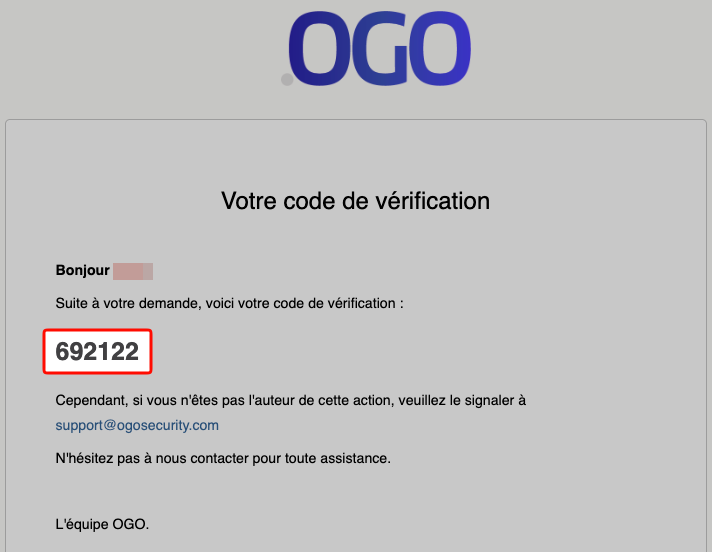
Une fois que vous avez sélectionné l'Email comme méthode de 2FA, vous recevrez un mail avec un code unique à chaque nouvelle connexion :
Application d'authentification
Pour configurer une application d'authentification, suivez les instructions et scannez le QR Code depuis votre application. L'application décode automatiquement les paramètres à appliquer et génère ensuite un code tournant.
Vous devrez alors renseigner le code généré par votre application afin de valider que celle-ci est correctement configurée.
Configuration manuelle
Si vous souhaitez une application sur votre ordinateur ou n'êtes pas en mesure de scanner le QR Code, vous pouvez manuellement configurer votre application en renseignant la Clé affichée.
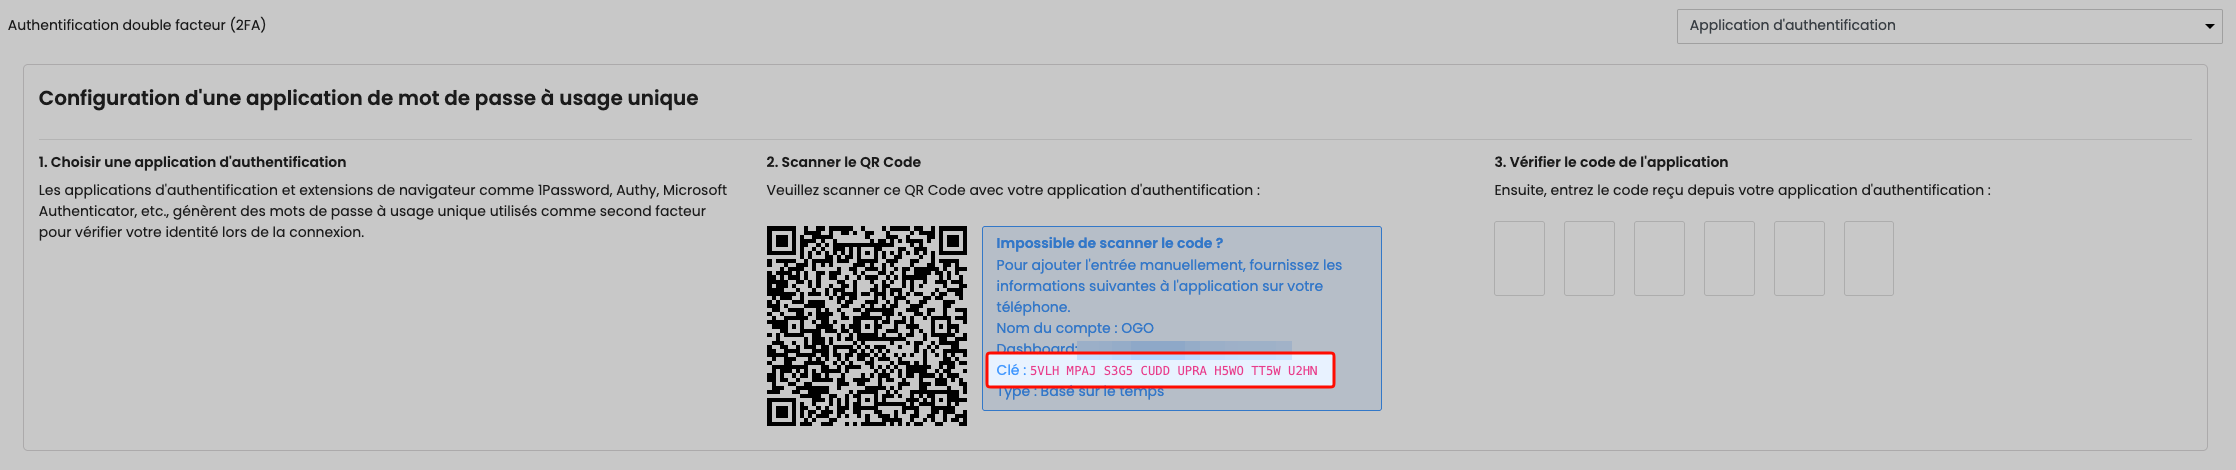
Les paramètres de l'algorithme de TOTP sont les suivants :
Type : TOTP / Basé sur le temps
Algorithme / fonction de hachage : SHA-1
Intervalle de temps : 30 secondes
Taille du code : 6 chiffres
Notez que certaines application peuvent nécessiter de supprimer les espaces de la Clé, sans quoi elles pourraient générer un code invalide.
La clé est strictement confidentielle et ne doit jamais être partagée !